Gatekeeper pattern
Проблема
Интернет приложения предоставляют конечные точки, которые позволяют клиентским приложениям вызывать их API. Код, используемый для реализации API-интерфейсов, запускает или выполняет несколько задач, включая, помимо прочего, аутентификацию, авторизацию, проверку параметров и обработку некоторых или всех запросов. Код API, скорее всего, будет получать доступ к хранилищу и другим службам от имени клиента.
Если злонамеренный пользователь скомпрометирует систему и получит доступ к производственной среде, его механизмы безопасности, а также доступ к данным и другим сервисам будут скомпрометированы. В результате злоумышленник может получить неограниченный доступ к учетным данным, ключам хранилища, конфиденциальной информации и другим сервисам.
Решение
Одним из решений этой проблемы является отделение кода, реализующего общедоступные конечные точки, от кода, который обрабатывает запросы и обращается к хранилищу.
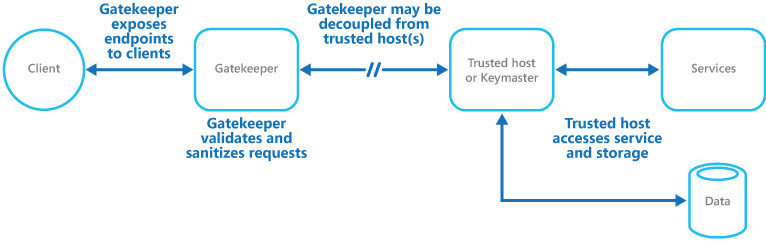
Шаблон Gatekeeper можно использовать для защиты хранилища или в качестве более комплексного фасада для защиты всех функций приложения. Важными факторами являются:
- Контролируемая проверка. Gatekeeper проверяет все запросы и отклоняет запросы, не соответствующие критериям проверки.
- Ограниченный риск и воздействие. Gatekeeper не имеет доступа к учетным данным или ключам, используемым доверенным хостом для доступа к приложению. Если Gatekeeper скомпрометирован, злоумышленник не получит доступа к этим учетным данным или ключам.
- Соответствующая безопасность. Gatekeeper работает в режиме ограниченных привилегий, а остальная часть приложения работает в режиме полного доверия, необходимом для доступа к хранилищу и сервисам приложения. Если Gatekeeper скомпрометирован, он не сможет напрямую получить доступ к сервисам приложения или данным.
Этот шаблон действует как брандмауэр. Это позволяет Gatekeeper проверять запросы и принимать решение о том, следует ли передавать запрос доверенному хосту, выполняющему необходимые задачи. Это решение обычно требует, чтобы Gatekeeper проверил и очистил содержимое запроса перед его передачей доверенному хосту.